Gli smartphone sono diventati fondamentali nella vita di tutti i giorni, offrendoci una gamma vastissima di funzionalità, da quelle più semplici a quelle più avanzate. Tuttavia, a volte questi dispositivi possono trasformarsi in un rischio per la sicurezza. Recentemente, è stata scoperta una vulnerabilità che permette a certi modelli di smartphone Android di sbloccare le serrature elettroniche di milioni di stanze d’albergo nel mondo.
Come funziona la vulnerabilità?
Durante un evento privato a Las Vegas nel 2022, un team di esperti di sicurezza ha avuto il compito di violare la tecnologia di una stanza d’albergo per trovare punti deboli, non solo nella serratura digitale ma anche in altri apparecchi presenti. Uno dei gruppi si è focalizzato sull’apertura della porta, scoprendo dati allarmanti.
La falla, chiamata “Unsaflok” dai ricercatori che l’hanno identificata, interessa principalmente le serrature RFID Saflok della Dormakaba, usate in circa 13.000 strutture in 161 paesi, per un totale di oltre 3 milioni di stanze. La vulnerabilità è nel sistema di crittografia e nella tecnologia RFID di Dormakaba.
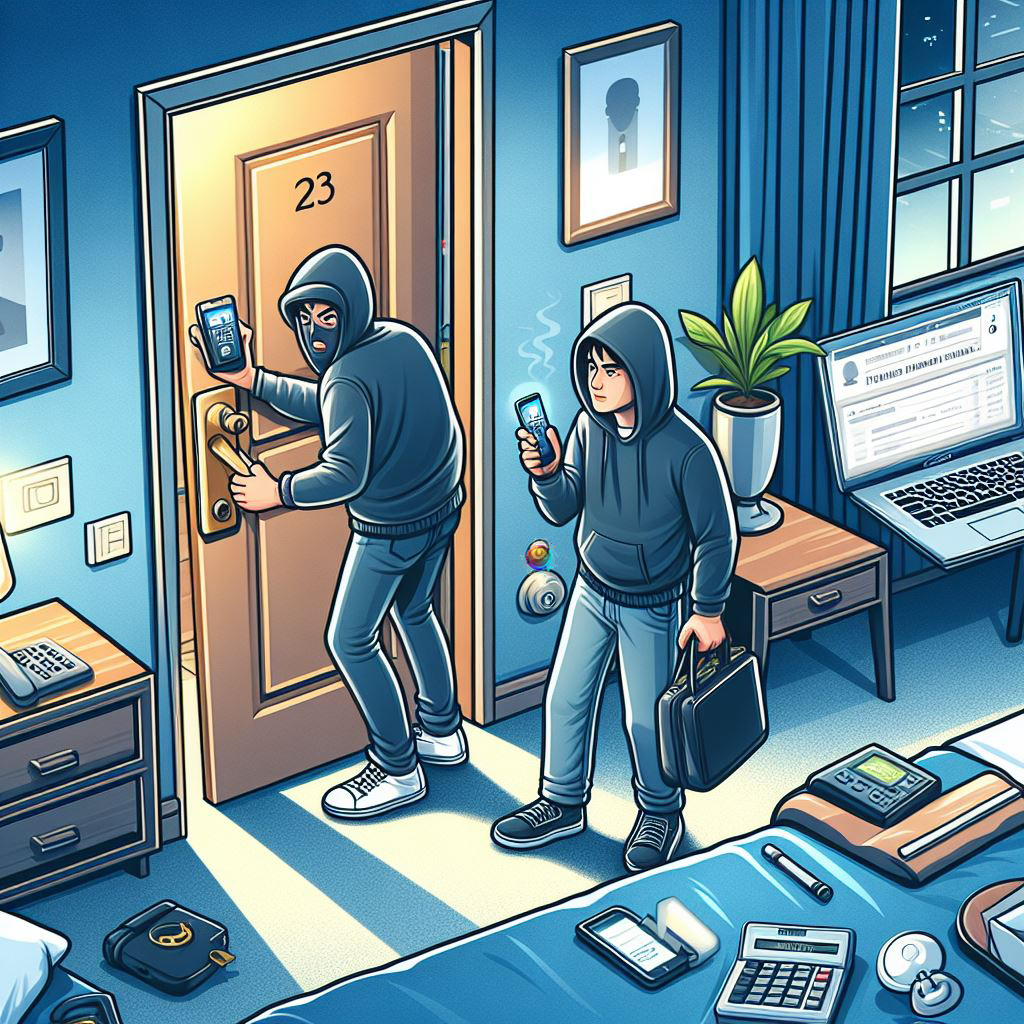
L’hack si attua in modo abbastanza semplice: i criminali devono ottenere una keycard di qualsiasi stanza dell’hotel bersaglio, che si può fare prenotando una stanza o trovando una carta già utilizzata. Con un dispositivo RFID da circa 300 dollari, leggono il codice dalla carta e creano due nuove keycard. Queste carte, quando vengono utilizzate sulla serratura, permettono di accedere alla stanza.
È importante evidenziare che gli smartphone Android con tecnologia Near-Field Communication (NFC) possono sostituire le keycard tradizionali. Scaricando un’applicazione specifica che emette segnali, il telefono può fungere da chiave digitale, sbloccando le porte al posto delle keycard fisiche.
E’ già successo in passato ma, che contromisure ci sono?
Le vulnerabilità nelle serrature elettroniche degli hotel non sono una novità. Nel 2012, alla conferenza Black Hat di Las Vegas, fu rivelato un exploit che colpiva 10 milioni di serrature dell’azienda Onity. In quell’occasione, Onity declinò la responsabilità di aggiornare le serrature, lasciando agli hotel il compito di modificare i sistemi. Questa decisione si dimostrò errata quando i malintenzionati sfruttarono la falla per compiere furti nelle camere d’albergo.
L’industria alberghiera è stata colta di sorpresa da questa rivelazione. Dal canto suo, Dormakaba, l’azienda produttrice delle serrature Saflok, ha dichiarato di essere a conoscenza della vulnerabilità e di star lavorando per risolvere il problema. Data la vasta diffusione delle loro serrature in tutto il mondo, potrebbe essere necessario del tempo per implementare una soluzione completa.