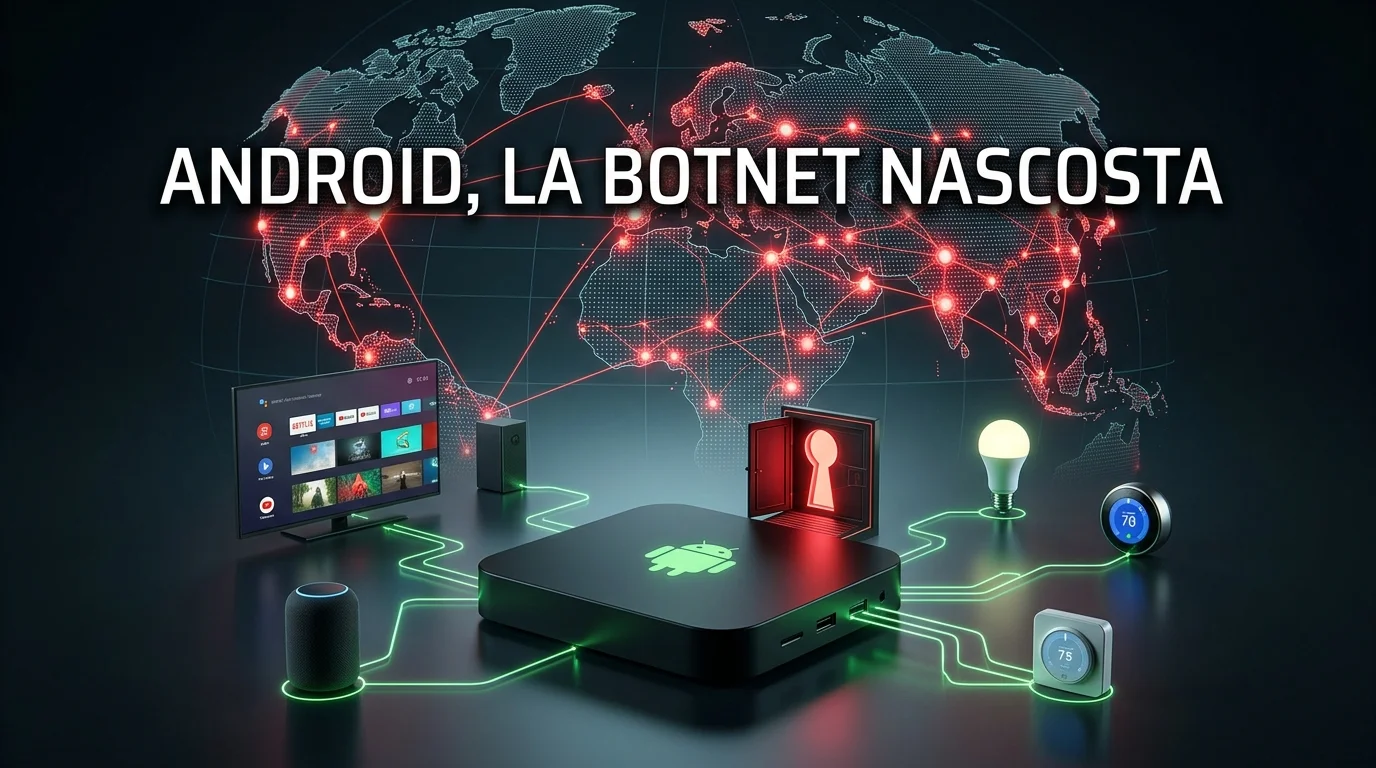
Un televisore Android, un TV box o persino un dispositivo per la telemedicina potrebbero aver lavorato per anni al servizio dei criminali informatici, senza che i rispettivi proprietari se ne accorgessero. È quanto emerso dall’indagine condotta da Google su una vasta infrastruttura malevola, costruita sfruttando dispositivi Android distribuiti da diversi marchi.
Al centro della vicenda c’è Videostrong Technology Co., azienda con sede a Shenzhen, in Cina, accusata di aver inserito una backdoor direttamente nel software dei prodotti. Secondo il gruppo Threat Intelligence di Google, oltre 1,3 milioni di dispositivi sarebbero stati coinvolti in attività illecite, dalla frode pubblicitaria al furto di dati, fino all’utilizzo delle connessioni Internet degli utenti per instradare traffico non autorizzato.
Il meccanismo sarebbe stato tutt’altro che casuale: l’accesso ai dispositivi compromessi veniva messo a disposizione di gruppi criminali, che potevano installare ulteriori componenti dannosi e sfruttare la rete infetta per ottenere profitti.
Una rete invisibile nascosta nei prodotti di tutti i giorni
La minaccia non riguardava un singolo modello. Il codice malevolo sarebbe stato integrato in numerosi prodotti realizzati nel corso di diversi anni. I più diffusi erano TV box Android, ma l’elenco comprendeva anche apparecchi per il karaoke, dispositivi per la telemedicina e schermi destinati alla segnaletica digitale.
Una volta compromessi, questi prodotti potevano diventare nodi di reti proxy residenziali: in pratica, soggetti esterni sfruttavano la connessione e l’indirizzo IP dei proprietari per far transitare attività di rete. A questo si aggiungevano la generazione artificiale di traffico pubblicitario e la distribuzione di altri malware.
A rendere il problema particolarmente insidioso contribuiva il metodo d’infezione. Videostrong avrebbe utilizzato tecniche di offuscamento per caricare il codice dannoso durante la fase di inizializzazione successiva al primo avvio. Il dispositivo continuava così a funzionare apparentemente senza problemi, mentre in background poteva eseguire istruzioni impartite da terzi.
Google interrompe i rapporti con il produttore
Google ha dichiarato di aver disattivato i domini di comando e controllo utilizzati per gestire la botnet e comunicare con i dispositivi infetti. L’intervento dovrebbe impedire ai criminali di impartire nuove istruzioni anche a ulteriori 10 milioni di dispositivi potenzialmente compromessi, raggiungibili attraverso canali di distribuzione indipendenti.
La società ha inoltre interrotto ogni rapporto con Videostrong: il produttore non potrà più realizzare o commercializzare dispositivi Android certificati né fornire software per questi prodotti.
La vicenda ha spinto Google anche a rivedere i controlli sui produttori, con l’obiettivo di individuare più efficacemente eventuali componenti malevoli prima della commercializzazione. Un intervento importante, considerando quanto sia difficile per un normale acquirente riconoscere una minaccia nascosta nel firmware di un dispositivo che, almeno in apparenza, funziona regolarmente.